접근통제·방화벽·전자봉투·백업
한마디로권한은 역할과 등급으로, 통신은 키와 규칙으로, 복구는 백업 순서로 따져요.
3D 해설 영상
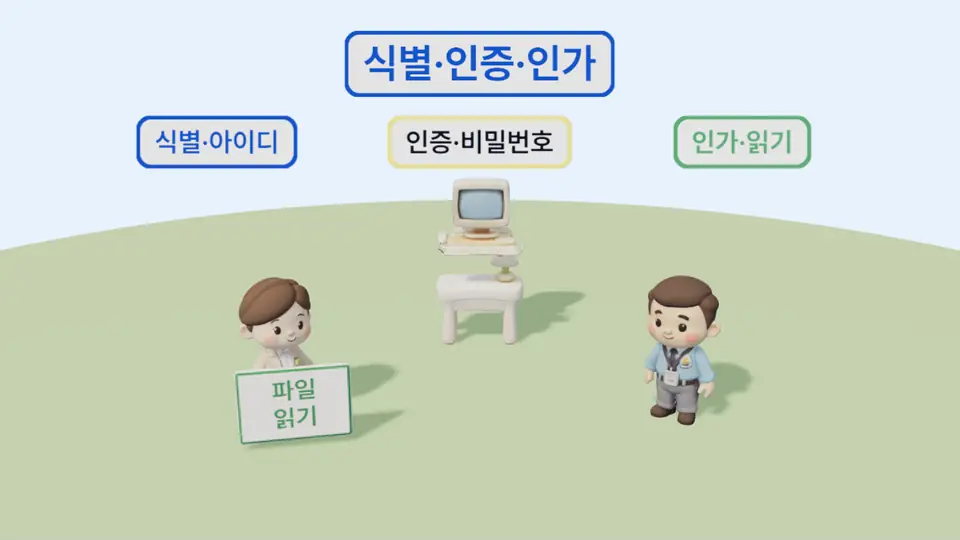
민지가 아이디를 쓰면 식별이에요. 본인 증명은 인증, 파일 읽기 허용은 인가예요.
직접 해 보기
등급을 바꿔 읽기·쓰기를 판정해요
2급 비밀 등급으로 1급 비밀 문서를 읽으려면 어떻게 될까요? 먼저 벨-라파듈라에서 판정한 뒤, 같은 높낮이로 비바를 골라 비교해 보세요.
2급 비밀 주체 → 1급 비밀 객체 · 읽기
등급 규칙상 거부
단순 보안 속성 · No Read Up
객체의 등급은 주체보다 더 높아요. 주체보다 높은 등급의 객체를 읽지 못해요.
등급의 높낮이만 비교하는 실험이에요. 다른 접근 권한이나 보안 범주는 생략해요. 벨-라파듈라의 등급은 비밀의 정도이고, 비바의 등급은 정보의 신뢰도예요. 비바는 엄격 무결성 정책을 적용해요.
| 모델 | 읽기 | 쓰기 |
|---|---|---|
| 벨-라파듈라 | 높은 등급 금지 · No Read Up | 낮은 등급 금지 · No Write Down |
| 비바 · 엄격 정책 | 낮은 등급 금지 · No Read Down | 높은 등급 금지 · No Write Up |
권한을 정하는 기준도 구별해요
- DAC · 임의적 접근통제
- 파일 소유자가 다른 사람에게 읽기 권한을 줄 수 있어요. 소유자의 재량을 중심으로 권한을 정해요. ACL(접근제어목록)은 누구에게 어떤 접근을 허용할지 적은 목록이에요. 리눅스의 기본 파일 권한은 DAC의 예예요.
- MAC · 강제적 접근통제
- 비밀 문서의 소유자라도 시스템의 보안 정책을 마음대로 넘을 수 없어요. 시스템이 주체·객체의 보안 등급이나 레이블을 비교해 통제해요. 군·정부의 등급별 정보 관리가 대표적인 활용 예예요.
- RBAC · 역할 기반 접근통제
- 회계 역할에 회계 업무 권한을 묶고 담당자에게 그 역할을 배정해요. 인사이동 때는 역할 배정을 바꿔 권한을 조정할 수 있어요. 최소 권한과 직무 분리를 함께 설계할 수 있어요.
최소 권한은 업무에 필요한 권한만 주는 원칙이에요. 직무 분리는 승인과 지급처럼 서로 견제할 업무를 나누는 원칙이에요. 역할을 쓴다고 두 원칙이 저절로 지켜지는 것은 아니에요.
클락-윌슨은 허용된 처리 절차와 직무 분리를 중시하는 상업용 무결성 모델이에요.
로그인부터 파일 열기까지 연결해요
- 식별: 아이디를 입력해 누구라고 주장하는지 알려요.
- 인증: 비밀번호 등으로 그 주장을 증명해요.
- 인가: 확인된 사용자에게 파일 읽기 같은 행동을 허용할지 정해요.
책임추적성은 누가 어떤 행동을 했는지 나중에 확인할 수 있는 성질이에요. 위 과정과 실제 행동의 기록을 남기고 보호해 이를 뒷받침해요.
서로 다른 종류를 섞어야 다중요소예요
- 지식 · 아는 것으로 증명해요
- 비밀번호나 PIN이 예예요. 비밀번호 두 개를 써도 같은 종류의 요소예요.
- 소유 · 가진 것으로 증명해요
- OTP(일회용 비밀번호) 기기나 스마트카드가 예예요. 여기서는 본인이 가진 기기·카드를 확인하는 경우를 말해요.
- 생체 · 몸의 특징으로 증명해요
- 지문 같은 신체적 특징이 예예요.
- 행위 · 행동의 특징으로 증명해요
- 서명할 때의 움직임 같은 서명 패턴이 예예요. 단순히 서명 그림이 같다는 뜻은 아니에요.
비밀번호 + 스마트카드는 지식 + 소유예요. 비밀번호 두 개는 모두 지식 요소라 다중요소 인증이 아니에요.
행위 특성은 행동 생체정보로 묶기도 해요. 지문과 서명 패턴을 언제나 서로 독립된 두 종류의 인증 요소로 세지는 않아요.
전자봉투의 순서와 키를 맞춰요
문서를 보내면서 내용도 숨기고 서명도 확인하려고 해요. 작업을 위아래로 옮겨 순서를 맞추고, 각 작업에 쓸 키를 고르세요. 같은 종류의 키를 여러 작업에서 골라도 돼요.
새 세션키는 이미 준비했어요. 이번에는 서명한 뒤 원문과 서명을 함께 암호화하는 흐름을 사용해요. 공개키의 주인은 확인했고 개인키는 유출되지 않았다고 가정해요. 실제 암호화를 수행하는 도구는 아니에요.
1.받는 사람이 내용 암호문을 풀어요
2.받는 사람이 원문과 서명값으로 서명을 검증해요
3.받는 사람이 잠긴 세션키를 꺼내요
4.보내는 사람이 원문 해시로 서명값을 만들어요
5.보내는 사람이 세션키를 잠그고 두 암호문을 함께 보내요
6.보내는 사람이 원문과 서명을 묶어 암호화해요
순서와 키를 바꾼 뒤 확인 버튼으로 채점해요.
- 전자서명은 내용을 숨기지 않아요
- 공개키 방식의 전자서명은 보내는 사람 개인키로 만들고 그 사람 공개키로 검증해요. 무결성·송신자 인증·부인방지를 제공해요. 기밀성에는 별도의 암호화가 필요해요.
- 전자봉투는 두 방식의 장점을 함께 써요
- 긴 내용은 대칭키인 세션키로 빠르게 암호화해요. 그 세션키는 받는 사람 공개키로 암호화해 전달해요. 전자봉투 자체에 보내는 사람의 서명이 반드시 들어 있는 것은 아니에요.
이 공개키가 누구 것인지 PKI로 확인해요
PKI는 공개키 기반 구조예요. 인증서를 발급하고 관리해 공개키의 주인을 확인할 수 있게 해요.
- CA · 인증기관
- 인증서를 발급하고 CA 자신의 서명을 붙여요. 공개키와 그 주인의 연결을 확인할 수 있게 해요.
- RA · 등록기관
- 인증서 발급을 요청한 사람의 신원을 확인해요. CA와 RA는 역할 구분이며, 운영 기관이 항상 서로 달라야 하는 것은 아니에요.
- X.509 · 공개키 인증서 형식
- 인증서에는 주체인 소유자 정보, 공개키, 발급자, 유효기간과 발급한 CA의 서명 등이 들어가요. 소유자의 개인키를 넣어 배포하는 문서가 아니에요.
- CRL·OCSP · 폐지 여부와 상태 확인
- CRL은 폐지한 인증서의 목록이에요. OCSP는 특정 인증서의 상태를 온라인으로 물어보는 방식이에요. 유효기간뿐 아니라 폐지 여부를 살피고, 상태 정보의 시점과 유효성도 확인해야 해요.
처음 맞는 방화벽 규칙을 찾아요
특정 주소의 접속을 모두 막아 두었어요. 먼저 다섯 패킷의 결과를 예측하세요. 채점한 뒤 웹 접속 허용 규칙을 맨 위로 옮겨 A의 결과가 바뀌는지 보세요.
모든 패킷은 TCP를 사용하고 목적지 주소는 192.0.2.90으로 같아요. 출발 주소와 목적지 포트 조건이 모두 맞아야 그 규칙을 적용해요. /32는 주소 하나이고, 203.0.113.0/24는 203.0.113.0~203.0.113.255 범위예요. 주소는 학습용 예시예요.
| 순서·규칙 | 출발 주소 범위 | 목적지 포트 | 처리 | 순서 바꾸기 |
|---|---|---|---|---|
| 1 · 특정 주소 차단 | 198.51.100.77/32 | 모든 포트 | 거부 | |
| 2 · 웹 접속 허용 | 모든 주소 | 443 | 허용 | |
| 3 · 관리망 접속 허용 | 203.0.113.0/24 | 22 | 허용 | |
| 4 · 나머지 관리 접속 차단 | 모든 주소 | 22 | 거부 | |
| 5 · 기본 거부 | 모든 주소 | 모든 포트 | 거부 | 마지막에 고정 |
위에서부터 처음 맞는 규칙 하나로 결정해요. 더 구체적인 규칙이나 거부 규칙이 언제나 먼저 적용되는 것은 아니에요.
패킷 A · 출발 198.51.100.77 · 목적지 포트 443
패킷 B · 출발 198.51.100.24 · 목적지 포트 443
패킷 C · 출발 203.0.113.42 · 목적지 포트 22
패킷 D · 출발 198.51.100.24 · 목적지 포트 22
패킷 E · 출발 203.0.113.42 · 목적지 포트 80
예측 확인을 누르면 처음 맞는 규칙을 보여 줘요.
채점 후 규칙을 옮기면 결과를 바로 다시 계산해요. 골라 둔 예측은 유지해요. 이 실험은 주소·포트와 규칙 순서만 다루며 연결 상태나 내용 검사는 하지 않아요.
방화벽이 무엇을 검사하는지 비교해요
- 패킷 필터링 · 주소와 포트를 봐요
- 기본적인 패킷 필터는 IP 주소·포트 같은 헤더 정보를 검사해요. 주로 네트워크·전송 계층인 3·4계층 정보를 사용해요. 비교적 빠르지만 애플리케이션 내용까지 해석하는 방식은 아니에요.
- 상태 검사 · 연결 상태를 기억해요
- 상태 검사 방식은 연결 상태 표를 유지해요. 새 연결인지, 허용된 연결에 속한 응답인지 같은 맥락도 판단에 사용해요.
- 애플리케이션 게이트웨이 · 내용을 이해하는 프록시예요
- 프록시는 통신을 대신 중계하는 프로그램이에요. 애플리케이션 게이트웨이는 7계층에서 해당 서비스의 내용을 검사할 수 있어요. 기본 패킷 필터보다 처리 부담이 큰 편이에요.
- 서킷 게이트웨이 · 연결을 중계해요
- 연결이 성립하는 과정과 세션을 중계해요. 수험서에서는 세션 계층인 5계층 방식으로 흔히 분류해요. 애플리케이션의 내용을 자세히 검사하는 방식과 구별해요.
방화벽을 어디에 놓는지도 구별해요
- 스크리닝 라우터
- 라우터가 패킷 필터 규칙으로 통신을 걸러요.
- 배스천 호스트
- 외부의 접근을 견디도록 보안을 강화한 호스트예요. 방화벽 구성에서 프록시 같은 보안 기능을 맡을 수 있어요.
- 듀얼 홈드 게이트웨이
- 두 네트워크에 각각 연결된 게이트웨이예요. 두 네트워크 사이의 직접 패킷 전달을 막고 프록시로 중계하는 구성이 대표적이에요.
- 스크린드 서브넷과 DMZ
- 내부망과 외부망 사이에 별도 구역을 둬요. 외부·내부 방화벽 사이에 DMZ를 만드는 구성이 대표적이에요. DMZ는 외부에 공개할 웹·메일 서버 등을 두는 분리 구역이에요.
- IDS · 탐지하고 경보를 내요
- 대표적인 네트워크 IDS는 통신의 사본을 받아 살펴봐요. 침입 징후를 탐지하고 경보를 내는 역할이에요. 모든 IDS가 네트워크 사본을 보는 것은 아니며, 호스트 내부에서 동작하는 IDS도 있어요.
- IPS · 통신 경로에서 차단해요
- 대표적인 네트워크 IPS는 인라인, 즉 통신이 지나가는 경로 중간에 놓여요. 탐지 결과에 따라 패킷을 차단할 수 있어요.
VPN은 무엇을 감싸고 보호하는지 봐요
- VPN · 공중망 위의 사설 통신
- VPN은 가상 사설망이에요. 공중망을 통해 사설망에 접속하거나 사설망끼리 연결해요. 터널링은 원래 데이터를 다른 전송 단위 안에 넣어 보내는 방식이에요.
- IPsec AH · 암호화는 하지 않아요
- IPsec은 IP 계층에서 통신을 보호하는 체계예요. AH는 무결성과 데이터 출처 인증을 제공해요. 내용을 감추는 암호화 기능은 없어요.
- IPsec ESP · 암호화 기능을 지원해요
- ESP는 암호화와 무결성·데이터 출처 인증 기능을 지원해요. 실제 제공 기능은 설정에 따라 달라요. 모든 ESP 패킷이 언제나 두 기능을 모두 제공한다고 단정하지 않아요.
- 전송 모드 · 원래 IP 헤더를 밖에 둬요
- 상위 계층 데이터를 보호하고 원래 IP 헤더를 유지해요. 다만 AH는 원래 IP 헤더 중 보호 가능한 필드도 인증해요. 전송 모드는 IP 헤더를 전혀 보호하지 않는다는 설명은 AH까지 포함하면 정확하지 않아요.
- 터널 모드 · 원래 IP 패킷을 안에 넣어요
- 원래 IP 패킷 전체를 안쪽에 넣고 바깥에 새 IP 헤더를 붙여요. 터널이라는 말만으로 암호화 여부가 정해지는 것은 아니에요.
- SSL/TLS VPN · 원격 접속을 보호해요
- TLS를 이용해 원격 접속 통신을 보호해요. 웹 브라우저로 이용하는 형태가 있어요. 제공할 서비스에 따라 별도 접속 프로그램을 쓰기도 해요.
백업 묶음을 골라 복원해요
일요일 전체 백업 뒤에 증분과 차등을 섞어 두었어요. 금요일(기본값)에 고장 나면 어떤 묶음을 꺼내야 할까요? 요일별 종류를 바꾸면 저장량과 복원 순서를 다시 계산해요.
변경량 모형: 일요일 저녁 데이터는 100MB예요. 월요일부터 매일 10MB의 새 파일이 추가돼요. 기존 파일의 수정·삭제나 압축은 없어요.
고장 시점: 매일 변경분을 반영하고 저녁에 백업해요. 선택한 날의 백업 시각이 지난 직후 고장나요. 그날 ‘없음’을 골랐다면 그날 변경분은 백업하지 못해요.
증분 기준: 직전 백업(전체·차등·증분 어느 것이든) 이후의 새 파일을 담아요. 차등을 해도 이 기준은 바꾸지 않아요.
차등 기준: 마지막 전체 백업 이후의 새 파일을 모두 담아요. 혼합 일정은 제품마다 처리 방식이 다를 수 있어요. 이 실험은 증분 기준과 차등 기준을 따로 기억해요.
주 시작 전 백업은 없어요. 전체 백업 없이 증분·차등을 고르면 이 실험에서는 만들지 못해요. 만들어 둔 백업 매체는 고장 뒤에도 모두 정상이라고 가정해요.
| 요일 | 종류 선택 | 담는 범위·실행 상태 | 저장량 |
|---|---|---|---|
| 일요일 | 그날의 전체 데이터 | 100MB | |
| 월요일 | 일요일 백업 이후의 새 파일 | 10MB | |
| 화요일 | 월요일 백업 이후의 새 파일 | 10MB | |
| 수요일 | 일요일 백업 이후의 새 파일 | 30MB | |
| 목요일 | 수요일 백업 이후의 새 파일 | 10MB | |
| 금요일이날 고장 | 백업하지 않아요 | 0MB | |
| 토요일 | 고장 뒤라 실행하지 않아요 | — |
복원할 때 꺼낼 묶음
- 일요일 전체 · 100MB
- 수요일 차등 · 30MB
- 목요일 증분 · 10MB
목요일 저녁까지 복원해요 · 필요한 백업 3개
읽을 백업량은 100 + 30 + 10 = 140MB예요. 복원된 실제 데이터는 140MB예요.
백업에 없는 변경분: 1일 × 10MB = 10MB
복원 순서는 이렇게 골라요. 가장 최근 전체 백업부터 시작해요. 그 뒤 차등이 있으면 가장 최근 차등 하나를 적용해요. 마지막으로 그 차등 뒤의 모든 증분을 시간순으로 적용해요. 차등이 없으면 전체 뒤의 모든 증분이 필요해요.
혼합 일정에서는 중복이 생길 수 있어요. 차등 뒤의 증분에 이미 차등에 담긴 파일이 다시 들어갈 수 있어요. 같은 파일을 다시 복원하는 것이므로 실제 데이터가 그만큼 늘어나지는 않아요. 그래서 읽는 백업량과 복원된 데이터 크기는 다를 수 있어요.
한 방식만 이어 가며 비교해 보세요. 같은 변경 이력에서 증분은 차등보다 같거나 적은 변경분을 담아요. 백업할 데이터가 적어 저장과 전송 부담이 작은 편이에요. 차등은 전체와 최신 차등만 꺼내므로 복원 절차가 더 간단해요.
- RPO · 복구 목표 시점
- 장애 직전 2시간 동안의 작업까지만 잃어도 된다는 목표를 떠올려요. 어느 시점의 데이터까지 복구해야 할지를 정해요. 화면에 계산된 실제 손실과 미리 정한 목표는 구별해야 해요.
- RTO · 복구 목표 시간
- 중단 뒤 3시간 안에 서비스를 되살리겠다는 목표를 떠올려요. 복구까지 허용할 시간을 정해요. 데이터가 얼마나 과거로 돌아가는지를 뜻하지 않아요.
재해복구 센터는 준비된 정도를 비교해요
- 미러 사이트
- 다른 센터도 실시간으로 같은 업무를 가동하는 구성을 떠올려요.
- 핫 사이트
- 장비와 운영 환경을 갖춰 두어 신속한 전환을 준비해요. 복구할 데이터의 최신성이나 추가 복원 작업은 구성에 따라 달라요.
- 웜 사이트
- 장비와 환경을 일부 갖춰 둬요. 운영을 시작하려면 나머지 장비·데이터 등을 준비해야 해요.
- 콜드 사이트
- 공간·전원·통신 같은 기반 시설을 준비해 둬요. 운영할 장비와 데이터 등은 추가로 마련해야 해요.
수험서에서는 복구가 빠른 쪽부터 미러 → 핫 → 웜 → 콜드로 흔히 정리해요. 실제 소요 시간은 구성에 따라 달라요. 센터별 복구 시간을 고정된 숫자로 외우지는 않아요.
사례에서 결정적인 단서를 찾아요
파일에 붙는지, 스스로 퍼지는지, 정상 프로그램인 척하는지 살펴보세요. 각 사례에서 가장 직접적으로 설명하는 이름 하나를 골라요.
사례 1
자료 정리 프로그램의 실행 파일 안에 악성 코드가 붙었어요. 그 파일을 실행하자 다른 실행 파일에도 같은 코드가 붙었어요.
이름을 고른 뒤 사례 채점을 누르면 단서를 설명해요.
확인한 사례 0/6 · 맞힌 사례 0/6
한 악성 프로그램이 여러 특징을 함께 가질 수 있어요. 봇넷은 프로그램 하나의 종류가 아니라 통제되는 감염 기기의 집합이에요.
- 백도어 · 인증을 우회하는 뒷문
- 정상적인 인증 절차를 거치지 않고 시스템에 들어갈 수 있게 하는 경로예요.
- 스파이웨어 · 정보를 몰래 모아요
- 사용자의 활동이나 정보를 몰래 수집해요.
- 키로거 · 키보드 입력을 기록해요
- 키보드로 입력한 내용을 기록하는 도구예요. 악성으로 쓰이면 비밀번호 같은 정보를 훔치는 데 이용될 수 있어요.
이어서 연결해요
- 암호 기초·공격·ISMS-P·오용 탐지와 이상 탐지는 정보보안 핵심 실험실에서 확인해요.
- 방화벽이 보는 계층과 포트는 인터넷 프로토콜에서 연결해요.
- 클라우드 환경의 서비스 구분과 보안 책임은 클라우드와 신기술에서 이어서 봐요.
등급 판정·전자봉투·방화벽·백업·악성코드 중 하나를 고르세요. 조건을 바꾸거나 답을 고르면 적용한 규칙과 이유를 확인할 수 있어요. 백업 실험은 화면에 적힌 변경량과 백업 기준으로 계산해요.
핵심 정리
누구인지 말하고, 증명하고, 권한을 받아요
아이디로 누구인지 밝히는 것이 식별이에요. 비밀번호 등으로 그 사람임을 증명하는 것이 인증이에요. 파일을 읽어도 되는지처럼 허용할 행동을 정하는 것이 인가예요. 누가 무엇을 했는지 확인할 수 있도록 기록을 남기면 책임추적성을 뒷받침해요.
역할에 주는 권한과 등급으로 막는 접근을 구별해요
창구 업무에서 회계 업무로 옮긴 사람에게 회계 역할을 배정할 수 있어요. RBAC(역할 기반 접근통제)는 역할에 권한을 묶고 사람에게 역할을 배정해요. 벨-라파듈라는 비밀이 새는 일을 막는 기밀성 모델이에요. 비바의 엄격 무결성 정책은 신뢰도가 낮은 정보가 높은 쪽을 오염시키는 일을 막아요.
본문은 세션키로, 세션키는 받는 사람 공개키로 잠가요
긴 문서를 보낼 때는 그 문서용 대칭키인 세션키로 내용을 암호화해요. 전자봉투는 그 세션키를 받는 사람 공개키로 암호화해 함께 보내는 방식이에요. 받는 사람은 자기 개인키로 세션키를 되찾고 내용을 풀어요. 전자서명도 함께 사용하고 검증하면 기밀성에 더해 무결성·송신자 인증·부인방지를 갖출 수 있어요.
방화벽은 규칙의 내용뿐 아니라 순서도 봐요
특정 주소를 막는 규칙이 웹 접속 허용 규칙보다 먼저 적용되면 그 주소의 웹 접속도 막혀요. 이 실험은 위에서부터 처음 맞는 규칙 하나를 적용해요. 앞의 규칙에 하나도 맞지 않으면 마지막 기본 거부 규칙으로 막아요.
악성코드는 어떻게 퍼지고 무엇을 하는지 봐요
실행 파일에 붙어 있다가 그 파일이 실행될 때 다른 파일을 감염시키는 것은 바이러스의 예예요. 웜은 다른 파일에 붙지 않고 스스로 복제해 네트워크로 퍼져요. 트로이 목마는 정상 프로그램인 척 들어오고, 바이러스·웜과 달리 스스로 복제하지 않아요.
증분은 이어 붙이고, 차등은 최신 묶음을 골라요
일요일 전체 백업 뒤 월·화요일에 증분 백업을 했다면 세 묶음을 차례로 복원해요. 증분은 직전 백업 이후 바뀐 것만 담아요. 차등은 마지막 전체 백업 이후 바뀐 것을 모두 담아요. 전체 뒤 차등만 이어 갔다면 전체와 가장 최근 차등 하나로 복원해요.
이렇게 외워요
비밀은 위 읽기·아래 쓰기 금지
벨-라파듈라는 No Read Up, No Write Down이에요. 비바의 엄격 무결성 정책은 반대로 No Read Down, No Write Up이에요.
서명은 보내는 사람 개인키, 키 포장은 받는 사람 공개키
서명은 보내는 사람 개인키로 만들고 그 사람 공개키로 검증해요. 전자봉투의 세션키는 받는 사람 공개키로 잠그고 그 사람 개인키로 꺼내요.
증분은 모두, 차등은 최신
전체 뒤 한 방식만 이어 간 경우를 떠올려요. 증분 복원은 전체와 그 뒤 모든 증분이 필요해요. 차등 복원은 전체와 가장 최근 차등 하나가 필요해요.
암기 카드
남은 카드 9장. ‘다시 볼래요’를 누르면 맨 뒤로 가요.
OX 퀴즈
- 1
서로 다른 비밀번호 두 개를 사용하면 다중요소 인증이 된다.
- 2
벨-라파듈라의 단순 보안 속성은 현재 등급이 2급 비밀인 주체가 1급 비밀 문서를 읽는 것을 금지한다.
- 3
비바의 엄격 무결성 정책은 낮은 무결성 등급의 주체가 높은 무결성 등급의 객체에 쓰는 것을 허용한다.
- 4
전자봉투에서 세션키를 잠글 때는 받는 사람의 공개키를 사용한다.
- 5
전자서명만으로 메시지의 기밀성도 제공한다.
- 6
처음 맞는 규칙을 적용하는 방화벽에서 허용 규칙이 먼저 맞았다면 뒤의 거부 규칙은 그 패킷에 적용하지 않는다.
- 7
전체 백업 뒤 증분 백업만 여러 번 했다면 전체와 마지막 증분 하나만으로 마지막 시점까지 복원할 수 있다.
- 8
RTO는 시스템이 중단된 뒤 얼마 안에 복구할지를 정하는 시간 목표이다.
컴퓨터일반 자료 전체의 카드와 OX를 한 번에 풀려면 컴퓨터일반 카드·OX 모아 풀기로 가요.
근거
- William Stallings·Lawrie Brown, Computer Security: Principles and Practice — 인증, 접근통제, 전자서명·전자봉투, 방화벽, 악성코드의 표준 개념
- 고전 접근통제 모델: Bell–LaPadula의 기밀성 정책, Biba의 엄격 무결성 정책, Clark–Wilson의 상업용 무결성 모델
- NIST RBAC·ANSI INCITS 359 — 사용자·역할·권한과 직무 분리 ↗
- NIST Digital Identity Guidelines — 지식·소유·생체 특성과 다중요소 인증의 구별
- RFC 5652, Cryptographic Message Syntax — SignedData·EnvelopedData ↗
- ITU-T X.509 — 공개키 인증서와 인증 체계
- RFC 5280 — X.509 인증서와 CRL 프로파일 ↗
- RFC 6960 — OCSP를 통한 인증서 상태 조회 ↗
- NIST SP 800-41 Rev. 1 — 방화벽의 종류와 배치, 규칙 정책 ↗
- RFC 4301 — IPsec 구조와 전송·터널 모드 ↗
- RFC 4302 — AH의 무결성·출처 인증과 IP 헤더 보호 범위 ↗
- RFC 4303 — ESP가 지원하는 보안 기능과 설정에 따른 차이 ↗
- NIST SP 800-34 Rev. 1 — 전체·증분·차등 백업, RPO·RTO, 대체 시설을 이용한 복구 계획 ↗
- 2024년 계리직 컴퓨터일반에 나온 유형(침입탐지 기법), 2026년(네트워크 공격 기법·클라우드 보안 개념). 사례·주소·백업 일정은 새로 만들었어요.
학습을 돕는 자료예요. 법령과 제도는 바뀔 수 있으니 시험 직전에는 공식 자료로 다시 확인하세요.
컴퓨터일반 다른 개념
- OSI 7계층 한 번에 끝내기3D로 쌓은 7개 층을 하나씩 눌러 보며 층마다 하는 일, 데이터 이름, 프로토콜, 장비를 익혀요.3D 해설 영상컴퓨터일반 · 3D 모델 · 계리직
- 기억장치 계층 구조층을 하나씩 눌러 보며 레지스터부터 보조기억장치까지 속도·용량·가격이 어떻게 달라지는지 익혀요.3D 해설 영상컴퓨터일반 · 3D 모델 · 계리직
- CPU 스케줄링 시뮬레이터프로세스마다 도착 시간과 실행 시간을 넣고 CPU를 줄 순서를 정하는 규칙(FCFS·SJF·SRT·RR·HRN)을 바꾸면, 누가 언제 CPU를 쓰는지 그린 간트 차트와 평균 대기 시간이 바로 나와요.3D 해설 영상컴퓨터일반 · 시뮬레이터 · 계리직
- 페이지 교체 알고리즘참조열(페이지를 부르는 순서)과 프레임 수(메모리 칸 수)를 넣고 FIFO·LRU·LFU·OPT 등을 고르면, 언제 페이지 부재가 나고 무엇을 왜 내보내는지 표로 한 칸씩 보여 줘요.3D 해설 영상컴퓨터일반 · 시뮬레이터 · 계리직
- 메모리 배치와 디스크 관리빈 메모리에 프로그램을 넣고, 주소를 바꾸고, 디스크의 이동 거리와 고장에 견디는 범위를 직접 계산해요.3D 해설 영상컴퓨터일반 · 주소 변환·디스크 스케줄링 · 계리직
- 파이프라인·입출력·오류 검출명령어가 기다리는 이유를 찾고, 데이터를 옮기는 담당자와 오류를 고치는 과정을 직접 확인해요.3D 해설 영상컴퓨터일반 · 파이프라인 타임라인·해밍 코드 실험 · 계리직
- 운영체제 구조·시스템 호출·리눅스 권한파일 권한을 바꾸고, 커널에 일을 부탁하는 과정과 디스크에 파일을 놓는 방식을 직접 비교해요.3D 해설 영상컴퓨터일반 · 권한 계산기·시스템 호출 따라가기 · 계리직
- 코드 읽기: 파이썬·C·자바 출력 따라가기출력을 먼저 예상하고, 한 문장씩 실행하며 변수와 출력이 어떻게 바뀌는지 확인해요.3D 해설 영상컴퓨터일반 · 코드 따라가기·출력 예측 · 계리직
- 기초영어 어휘·관용 표현 덱영어 낱말은 비슷한 뜻끼리 묶고, 생활 표현은 대화에 넣어 보며 외워요.3D 해설 영상컴퓨터일반 · 어휘·관용 표현 덱·유의어 퀴즈 · 계리직
- 엑셀 셀 참조 복사 시뮬레이터D6에 수식 하나를 넣고 오른쪽·아래로 복사해 보면서, $를 어디에 붙여야 표 전체가 맞게 채워지는지 직접 찾아봐요.3D 해설 영상컴퓨터일반 · 복사 시뮬레이터 · 계리직
- 엑셀 함수 결과 실험실작은 표에 수식을 넣고 결과와 참조 셀을 확인하면서 자주 나오는 엑셀 함수를 익혀요.3D 해설 영상컴퓨터일반 · 미니 시트·결과 맞히기 · 계리직
- 정규화 단계 따라가기수강신청 표 하나를 1NF부터 BCNF까지 직접 나눠 보면서, 단계마다 무엇을 떼어 내고 어떤 문제가 사라지는지 확인해요.3D 해설 영상컴퓨터일반 · 단계별 풀이 · 계리직
- SQL 쿼리 실험실사원·부서 표에 SELECT 문을 한 절씩 붙여 보면서, 어떤 행이 걸러지고 어떻게 묶이는지, NULL과 조인이 결과를 어떻게 바꾸는지 눈으로 확인해요.3D 해설 영상컴퓨터일반 · 쿼리 실험실 · 계리직
- 데이터베이스 기초학생 표에서 키를 찾고, 표를 합치거나 부모 행을 바꾸면서 데이터베이스의 규칙을 확인해요.3D 해설 영상컴퓨터일반 · 키 판별기·관계대수 실험 · 계리직
- IPv4 서브네팅 계산기IP 주소와 프리픽스를 넣어 32비트가 네트워크와 호스트로 갈리는 모습과 네트워크·브로드캐스트 주소·호스트 수를 보고, 두 주소가 같은 서브넷인지와 몇 개로 나눌 수 있는지도 직접 따져 봐요.3D 해설 영상컴퓨터일반 · 서브넷 계산기 · 계리직
- 자료구조와 정렬스택·큐에 직접 넣고 꺼내 보고, 우리가 쓰는 식(중위식)을 연산자를 뒤에 쓰는 식(후위식)으로 바꾸고, 트리를 순서대로 돌아보고, 정렬이 회전마다 배열을 어떻게 바꾸는지 한 단계씩 확인해요.3D 해설 영상컴퓨터일반 · 자료구조 실험실 · 계리직
- 컴퓨터 구조: 수 표현·논리회로·명령어·메모리10진수를 2의 보수와 IEEE 754 비트로 바꿔 보고, 카르노 맵을 눌러 식을 줄이고, 같은 계산을 0·1·2·3-주소 명령어로 실행하고, 명령어가 값을 어디서 찾는지 따라가며, 상황에 맞는 메모리(SRAM·DRAM·플래시)를 골라 봐요.3D 해설 영상컴퓨터일반 · 수 표현·회로 실험실 · 계리직
- 프로세스·인터럽트·교착상태 실험실CPU 하나에 프로세스 여럿을 올려 상태가 바뀌는 모습을 보고, 한꺼번에 몰린 인터럽트를 차례로 처리하고, 교착상태를 만들었다 풀고, 은행원 알고리즘으로 안전한 순서를 직접 찾아봐요.3D 해설 영상컴퓨터일반 · 상태·교착 실험실 · 계리직
- 소프트웨어공학 실험실상황에 맞는 생명 주기 모형을 고르고, 경계값·커버리지·순환 복잡도로 테스트 케이스를 직접 만들고, 가상의 우체국 앱 기능을 세어 기능 점수까지 계산해 봐요.3D 해설 영상컴퓨터일반 · 테스트·FP 실험실 · 계리직
- 인공지능·머신러닝 기초여러 상황을 지도·비지도·강화학습으로 나눠 보고, 점을 찍어 k-NN과 k-평균을 돌려 보고, 스팸 필터의 기준값을 옮기며 정확도·정밀도·재현율·F1을 계산해 봐요.3D 해설 영상컴퓨터일반 · 학습·평가 실험실 · 계리직
- 트랜잭션과 동시성 제어·회복계좌 이체 두 건을 섞어 실행해 갱신 분실·오손 읽기·모순성을 직접 만들어 보고, 2PL을 켜면 누가 기다리는지, 장애가 나면 무엇을 REDO·UNDO하는지 확인해요.3D 해설 영상컴퓨터일반 · 스케줄·회복 실험실 · 계리직
- 인터넷 프로토콜: 메일·웹·DNS·TCP/UDP메일 한 통을 SMTP로 보내고 POP3·IMAP으로 받아 어디에 남는지 보고, DNS 질의·TCP 연결·DHCP와 ping을 한 단계씩 따라가고, 포트 번호와 IPv6 줄여 쓰기를 연습해요.3D 해설 영상컴퓨터일반 · 프로토콜 실험실 · 계리직
- 정보보안 핵심 실험실어떤 키로 잠가야 하는지 골라 보고, 해시·전자서명·블록 사슬을 일부러 깨뜨려 보고, 공격 사례와 ISMS-P 의무 대상, 침입탐지·클라우드 책임까지 직접 판정해 봐요.3D 해설 영상컴퓨터일반 · 보안 실험실 · 계리직
- 클라우드와 신기술 실험실서비스 책임 범위를 직접 칠하고, 블록을 고쳐 해시 연결을 깨 보고, IoT·빅데이터·엣지 개념을 사례로 골라 봐요.3D 해설 영상컴퓨터일반 · 누가 관리할까?·블록체인 실험 · 계리직
- 계리직 기초영어 핵심우체국·은행·전화 장면의 대화 빈칸을 채우고, 밑줄 친 곳이 맞는지 틀린지 가리고, 자주 나오는 어휘와 독해 유형별 푸는 순서를 직접 풀면서 익혀요.3D 해설 영상컴퓨터일반 · 기초영어 연습 · 계리직